

웹 서비스를 운영하는 모든 기업이 먼저 갖춰야 할 인식입니다.
고객의 신뢰는 한 번의 침해로 흔들립니다.
대응 절차를 정비하고, 점검과 조치를 기록으로 남기며, 검증된 솔루션을 선택하는 것.
보안을 투자로 대하는 기업의 모습입니다.


완벽한 방어는 없습니다.
그래서 감독기관은 "사고가 났는가"뿐 아니라 "사전에 무엇을 했는가"를 함께 봅니다.
2025년 개인정보 유출 신고
전년 대비 45.6% 증가
출처: 개인정보보호위원회
2026년 상반기 침해사고 신고
전년 동기 대비 19.5% 증가
출처: 한국인터넷진흥원·과학기술정보통신부
해킹 유출 중 SQL 인젝션 등 웹 취약점 악용 비중
웹셸·랜섬웨어 등 악성코드 공격은 35%
출처: 개인정보보호위원회 (2025년 유출 신고 분석)
규제는 사고 자체뿐 아니라, 사고 이전의 점검과 투자 이행 여부를 살핍니다.
개인정보보호위원회는 SQL 인젝션 등 웹 취약점 해킹으로 개인정보가 유출된 사업자들에게 과징금을 부과하며, 입력값 방어·접근통제·웹 방화벽·취약점 점검 등 안전조치가 미흡했다고 지적해 왔습니다.
개정 개인정보보호법은 예산·인력·설비 등 보호 체계에 대한 사전 투자가 있는 경우 과징금을 감경하도록 했습니다.
다만 고의 또는 중대한 과실로 인한 위반은 감경 대상에서 제외됩니다.
개인정보 안전성 확보조치 기준은 취약점 점검을 내부 관리계획에 포함하도록 하고, 금융 분야에서는 전자금융감독규정에 따라 일정 규모 이상 금융회사가 정기적으로 취약점 분석·평가를 실시해야 합니다.
※ 적용 대상과 요건은 기업 유형·규모에 따라 다르며, 상세 내용은 관련 법령 원문을 확인하시기 바랍니다.
개인정보뿐 아니라 정보통신, 금융, 주요 기반시설 등 분야별 법령이 보호조치를 요구하고, 그중 다수가 '취약점 점검'을 직접 언급합니다.
법령이 정한 것은 갖춰야 할 기준이며, 사고 이후에는 기준 이상으로 얼마나 준비했는지가 함께 살펴집니다.
개인정보 안전성 확보조치 기준은 접근통제·암호화·접속기록과 함께, 유출·도난 방지를 위한 취약점 점검을 내부 관리계획에 포함하도록 합니다.
개인정보 보호법 · 안전성 확보조치 기준
정보보호 관리체계(ISMS·ISMS-P) 인증기준에는 정기적인 취약점 점검과 발견된 취약점의 조치가 항목으로 포함돼 있습니다.
정보통신망법 · ISMS-P 인증기준 2.11.2
금융회사와 전자금융업자는 전자금융기반시설의 취약점을 분석·평가하고, 결과에 따른 보완조치 이행계획을 수립·시행해야 합니다.
전자금융거래법 · 전자금융감독규정
관리기관은 주요정보통신기반시설의 취약점을 정기적으로 분석·평가하고, 그 결과로 보호대책을 수립해야 합니다.
정보통신기반 보호법 제9조
점검하고(찾기) → 조치 계획을 세우고(고치기) → 결과를 기록으로 남기는 것.
분야마다 표현은 달라도 요구의 핵심은 같습니다.
※ 「개인정보의 안전성 확보조치 기준」의 주요 항목을 예시로 든 것이며, 업종별 세부 항목은 각 법령과 고시를 확인하시기 바랍니다.
Invicti가 직접 지원하는 영역은 웹 애플리케이션 취약점 점검이며, 나머지 조치는 별도의 보안 체계로 갖추어야 합니다.
법원과 감독기관이 따지는 것은 "사고가 났는가"가 아니라 "사고 이전에 합리적으로 기대할 수 있는 점검과 조치를 했는가"입니다.
개인정보·정보통신 분야의 과징금 행정소송 판결과, 정보통신·금융 분야의 손해배상 판결에서 그 사례를 볼 수 있습니다.
과징금 행정소송 판결 · 개인정보·정보통신
대형 통신사 홈페이지가 해킹돼 고객정보가 대량 유출된 사건에서, 대법원은 침입탐지·차단 시스템 운영과 상시 모의해킹 등을 근거로 "사회통념상 기대 가능한 기술적 보호조치를 했다"고 보았습니다.
감독기관이 부과한 과징금은 전부 취소됐습니다.
※ 퇴직자 계정 미말소 등 일부 위반은 인정됐으며, 당시 고시 기준이 적용된 판결입니다.
출처: 대법원 2018두56404 (대법원 판결 사례, 구 방송통신위원회 고시 적용)
웹방화벽·DB접근제어·보안관제·ISMS 인증을 갖춘 사업자였습니다.
그러나 게시판 입력값 검증(XSS 대응)과 비정상 로그인 시도 차단이 없었다는 이유로 과징금과 공표명령이 유지됐습니다.
법원은 이 조치를 "기술적으로 구현 가능하고 널리 알려진 예방책"으로 보았습니다.
출처: 서울행정법원 2024구합70753 (항소 기각)
같은 '해킹 피해'여도, 무엇을 사전에 점검했는지에 따라 결과가 달라졌습니다.
장비 구색이 아니라, 실제 취약점을 찾아 고친 기록이 설명할 수 있는 준비의 근거가 됩니다.
손해배상 민사 판결 · 정보통신·금융
대형 오픈마켓 해킹 사건에서 대법원은 내부 관리계획 수립, 침입차단·탐지·방지 시스템 운영, DB 보안솔루션과 쿼리 모니터링, 침해사고 대응 절차를 갖춘 점을 인정했습니다.
웹 방화벽 미설치 등 개별 취약점만으로는 보호조치 미이행으로 볼 수 없다고 보고, 사업자의 손해배상 책임을 인정하지 않았습니다.
※ 2008년 사고 당시의 고시와 기술 수준을 기준으로 한 판결로, 현재는 요구 수준이 달라졌을 수 있습니다.
출처: 대법원 2013다43994 (정보통신서비스 제공자, 구 정보통신망법)
포털 사업자 해킹 사건에서 대법원은 고시상 조치를 다했다면 특별한 사정이 없는 한 의무 위반으로 보기 어렵다고 하면서도, 고시에서 정한 조치를 다했더라도 사회통념상 합리적으로 기대 가능한 보호조치를 다하지 않았다면 위법할 수 있다고 보았습니다.
이 사건은 조치별로 위반 여부를 따져 사업자 책임을 인정하지 않았습니다.
출처: 대법원 2015다24904 (정보통신서비스 제공자, 구 정보통신망법)
파밍 피해 소송에서 법원은 은행이 홈페이지에 보안카드 번호 전체 입력 금지 안내를 게시하고, 피싱 주의 이메일·문자와 공인인증서 재발급 통지를 보낸 점을 고객 과실 판단의 근거로 삼았습니다.
그 결과 일부 원고에 대해서는 은행이 전부 면책됐고, 대부분은 손해의 80%를 이용자가, 20%를 은행이 부담하도록 했습니다.
※ 전자금융거래법상 금융회사는 접근매체 사고에 배상 책임을 지는 것이 원칙이며, 이용자 중과실이 인정될 때 책임이 감면됩니다.
위 내용은 1심 판결 요지입니다.
출처: 서울중앙지방법원 2013가합70571 (2015.1.15. 선고)
가상화폐 거래소 해킹 사건에서 사업자는 사고 전 외부 보안컨설팅과 한국인터넷진흥원의 보안점검을 받았고 사고 후 망분리 설비를 도입했습니다.
법원은 이를 사실로 인정하면서도 귀책 없음을 증명하기에는 부족하다고 보아, 거래소의 손해배상 책임을 인정했습니다.
※ 해킹 경로가 끝내 밝혀지지 않은 사건이며, 항소가 제기돼 상급심 결과는 확인하지 못했습니다.
출처: 서울중앙지방법원 2018가합567582 (2021.11.5. 선고)
※ 판결 요지를 요약한 것으로, 사고 당시의 법령·기술 수준을 기준으로 합니다.
상급심 결과와 현행 법령은 판결문 원문을 확인하시기 바랍니다.
기준을 갖추는 것과, 그 기준을 넘어 준비했다는 것을 보일 수 있는 것은 다른 이야기입니다.
기준에 적힌 조치를 갖춥니다
내부 관리계획, 접근통제, 암호화, 접속기록 등 고시가 요구하는 최소한의 조치를 마련합니다.
반드시 필요하지만, 여기서 끝나는 것은 아닙니다.
계획대로 실행했다는 기록을 남깁니다
점검을 주기적으로 실행하고, 발견 → 조치 → 재확인의 이력을 보관합니다.
계획서가 아니라 실행 기록이 사후에 설명할 수 있는 근거가 됩니다.
기준 너머의 노력을 보여줍니다
제3자 평가로 검증된 솔루션을 선택하고, 상시·자동 점검과 신속한 조치로 점검의 깊이를 높입니다.
'최선을 다했는가'에 대한 답이 여기에서 만들어집니다.
기준을 충족했다는 것은 면책 사유가 아니라 출발선입니다.
중요한 것은 기준 이상으로 얼마나 준비했고, 그것을 설명할 수 있는가입니다.
AI 해킹 등 사고가 잇따르는 지금,
신속·비상 대응 절차를 먼저 정비합니다.
증명 기반 스캔이 악용 가능한 취약점을 증거와 함께 보고합니다.
우선순위를 정해 개발 워크플로우로 바로 전달하고, 수정 후 재스캔으로 해결 여부를 확인합니다.
※ 비상대응·보고 체계 자체는 조직의 별도 절차이며, Invicti는 사고 이전의 발견과 조치 속도를 지원합니다.
주요 취약점을 파악하고 점검·조치 사항을 기록하며,
신속한 대응·보고 체계를 갖춥니다.
점검 범위·일시, 발견 취약점과 증거, 조치와 재스캔 결과가 기록으로 남습니다.
컴플라이언스 리포트로 정리해 보고와 소명에 활용할 수 있습니다.
침해로 인한 고객 신뢰 저하는 경영 전반에 영향을 줍니다.
보안 지출은 비용이 아니라 투자입니다.
IDC MarketScape Worldwide DAST 2026에서 Leaders로 평가됐고, Miercom 2026 벤치마크 결과를 발표했습니다.
제3자 평가로 검증된 솔루션이라는 선택의 근거를 설명할 수 있습니다.
※ 평가 결과는 Invicti 및 해당 기관의 발표 기준입니다.
투자라면, 검증된 선택이어야 합니다.
감독기관·경영진·감사가 가장 먼저 묻는 것은 선택의 근거입니다.
제3자 평가로 검증된 솔루션을 명확한 기준으로 선택했다면, 그 판단을 설명할 수 있습니다.
Worldwide DAST 2026 Vendor Assessment에서 Leaders 카테고리로 평가되었습니다.
(16개 벤더 대상, 2026년 9월)
취약하게 만든 앱 11종의 치명적 취약점 31건을 테스트 대상 중 유일하게 모두 탐지했습니다.
(Miercom Certified Secure)
전 세계 도입 기관 수이며, Invicti는 ISO 27001 · SOC 2 Type 2 인증을 보유한 벤더입니다.
출처: Invicti 공개 자료Invicti는 이 질문들에 이렇게 답합니다.
오탐은 보안팀의 시간을 낭비시키고, 미탐은 사고로 이어집니다.
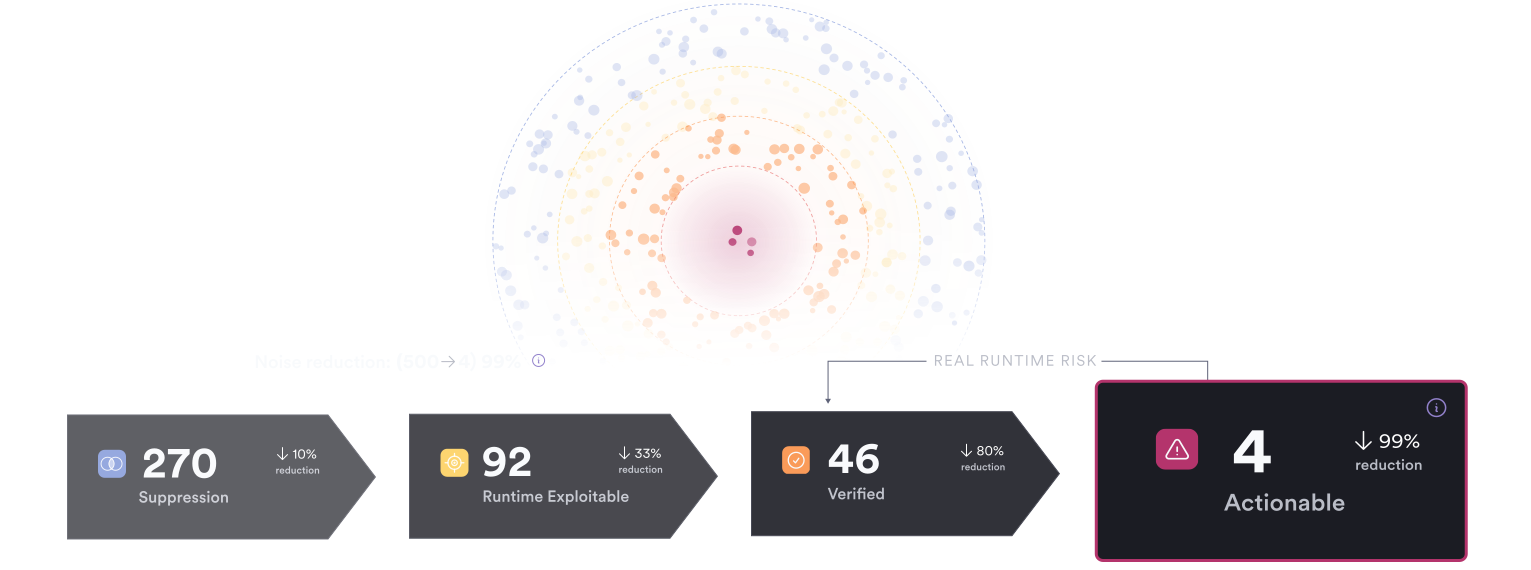
증명 기반 스캔(Proof-Based Scanning)이 SQL 인젝션·원격 코드 실행 같은 취약점을 실제로 확인하고 증거와 함께 보고합니다.
악용 가능한 취약점에 집중할 수 있습니다.
점검 범위 밖의 자산은 사각지대가 됩니다.
웹 애플리케이션과 API, SSO·OAuth2·멀티팩터 인증이 걸린 영역, 잊혀진 자산까지 자동으로 찾아 점검합니다.
패치가 누락된 구버전 구성요소는 연결된 CVE와 함께 식별하고, API 접근통제(BOLA·IDOR)는 다중 계정 세션으로 테스트합니다.
발견만 하고 조치하지 않으면 점검의 의미가 사라집니다.
검증된 취약점을 Jira·GitLab·Jenkins·ServiceNow 등 개발 워크플로우로 바로 전달하고, 수정 후 재스캔으로 해결 여부를 확인합니다.
결과는 HIPAA·PCI DSS·ISMS-P 등 컴플라이언스 리포트로 정리할 수 있습니다.
망분리·내부 자산이 있는 환경에서는 배포 방식이 중요합니다.
SaaS, 온프레미스, 하이브리드 배포를 지원해 내부망 자산까지 같은 플랫폼에서 점검할 수 있습니다.
솔루션을 도입한다는 것은 벤더의 보안 수준과 지원 체계까지 선택하는 것입니다.
Invicti는 ISO 27001, SOC 2 Type 2 인증을 보유하고 있으며 전 세계 3,600+ 기관이 사용합니다.
국내에서는 데이터엑스퍼트코리아가 도입 상담과 24/7 한국어 기술지원을 제공합니다.
본 내용은 법률 자문이 아니며, 안전조치 기준의 충족이나 솔루션 도입이 과징금 감경이나 면책을 보장하지 않습니다.
적용되는 법령은 업종·규모·서비스 유형에 따라 다르며, 복수의 법령이 동시에 적용될 수 있습니다.
평가·벤치마크 결과는 Invicti 및 해당 기관의 발표 기준이며, 제품 구성과 기능은 라이선스에 따라 다를 수 있습니다.